Eure App läuft.
Aber trägt ihr Fundament?
Ihr habt mit Lovable, Replit oder anderen KI-Werkzeugen selbst etwas gebaut. Wir prüfen, wo euer Code trägt und wo Risiken liegen — damit ihr den nächsten Schritt nicht auf Basis einer funktionierenden Demo entscheidet.
Partner
Kurz erklärt
Für wen ist das gemacht?

Ihr habt einen konkreten Bedarf selbst gelöst. In der Demo funktioniert eure Anwendung, vielleicht nutzen sie schon erste Menschen. Jetzt stellen sich andere Fragen: Wer darf welche Daten sehen? Was passiert bei Fehlern? Wie bekommt ihr den Code aus dem Tool? Und wer hilft, wenn etwas ausfällt?

Ihr müsst diese Fragen nicht selbst technisch beantworten können. Das Audit übersetzt den vorhandenen Stand in eine nachvollziehbare Entscheidung: Was kann bleiben, was muss vor dem nächsten Schritt geklärt werden und wo braucht es mehr Tiefe?
Für einen umfassenden Unternehmenskauf oder eine Bewertung von Team und Organisation ist die Tech Due Diligence der passendere Einstieg. Wer eine neue Anwendung bauen lassen möchte, braucht dagegen eine Entwicklungsleistung.
Was wir prüfen
Der konkrete Umfang wird vor Beginn festgelegt. Das folgende Raster beschreibt den vorgesehenen Prüfrahmen, keinen unbegrenzten Sicherheitscheck.
- Architektur und technische Abhängigkeiten: Wie ist die Anwendung aufgebaut und wo entstehen Plattformbindungen?
- Authentifizierung, Berechtigungen und Datenzugriffe: Wo sind erkennbare technische Risiken?
- Wartbarkeit, Tests und Entwicklungshistorie, soweit Code und Historie zugänglich sind.
- Technische Voraussetzungen für Deployment, Betrieb und Weiterentwicklung; Performance-Risiken im vereinbarten Umfang.
- Hinweise auf Barrierefreiheits- oder Datenschutzrisiken, soweit vom gewählten Paket abgedeckt; vertiefte Prüfungen separat vereinbaren.
- Ergebnisbericht mit Befunden, Prioritäten, Prüfgrenzen und empfohlenem nächsten Schritt.
Nicht enthalten: Behebung der Befunde, Migration, laufender Betrieb, vollständiger Penetrationstest, umfassendes A11y Assessment oder rechtliche Beratung. Das Audit ist keine Sicherheitszertifizierung und keine Garantie für DSGVO-, BFSG- oder sonstige Rechtskonformität.
So arbeiten wir

- Fragestellung und Umfang klären:
Was habt ihr gebaut, für wen und welcher nächste Schritt steht an? - Zugang vorbereiten:
Geeigneten Code-/Repository-Zugang und fachlichen Kontext bereitstellen; NDA und sicheren Übertragungsweg bei Bedarf vorab vereinbaren. - Analysieren und einordnen:
Werkzeugunterstützte Prüfungen mit fachlicher Einordnung verbinden. Fehlende Zugänge und nicht geprüfte Bereiche werden kenntlich gemacht. - Bericht erstellen:
Risiken nach Bedeutung ordnen und konkrete Handlungsempfehlungen formulieren. - Ergebnisse besprechen:
Befunde erklären und den nächsten Schritt gemeinsam klären, ohne automatische Anschlussbeauftragung.
Was ihr danach in der Hand habt
Eine verständliche Einordnung des geprüften Stands, eine priorisierte Befundliste und eine Empfehlung für das weitere Vorgehen. Je nach Ergebnis kann das gezielte Härtung, eine vertiefte Prüfung oder die Modernisierung einzelner Teile sein. Ein detaillierter Migrationsplan ist eine gesonderte Leistung, sofern nicht ausdrücklich vereinbart.

Über Railslove
- Gegründet 2007, seither im Produktgeschäft
- Rund 15 Personen im Team
- Ergebnis in Wochen statt Monaten
- Referenzprojekt skaliert zu sechsstelligen Umsätzen
Häufige Fragen
Das Audit liefert eine Grundlage für eure Entscheidung im vereinbarten Prüfumfang. Es kann kritische Lücken aufzeigen, aber weder Fehlerfreiheit noch einen risikofreien Livegang garantieren. Nicht geprüfte Bereiche und notwendige Folgeschritte werden im Bericht genannt.
Preis und Termin hängen von Umfang, Zugänglichkeit und Fragestellung ab und werden vor der Beauftragung vereinbart. Ein standardisiertes Festpreis-Paket wird derzeit finalisiert. Ein allgemeines Preis- oder Drei-Tage-Versprechen gilt deshalb nicht allein aufgrund dieser Seite.
Die erforderlichen Zugänge klären wir im Scoping. Häufig sind Code, technischer Kontext und eine geeignete Testumgebung der bessere Ausgangspunkt. Keine Passwörter, API-Schlüssel oder personenbezogenen Produktivdaten unaufgefordert übermitteln.
Das Vibe-Code Audit fokussiert eine abgegrenzte, KI-gestützt gebaute Anwendung und ihren nächsten technischen Schritt. Eine Tech Due Diligence kann deutlich tiefer gehen und zusätzlich Team, Organisation und Entwicklungsprozesse bewerten, etwa vor Investition oder Übernahme.
Auf Wunsch könnt ihr die Umsetzung gesondert beauftragen. Ihr könnt die Empfehlungen ebenso mit eurem eigenen Team oder einem anderen Partner bearbeiten. Reparatur und Betrieb sind nicht automatisch Teil des Audits.
Nein, das lässt sich nicht pauschal zusagen. Wir klären vorab, ob Technologie, Umfang und Zugang zu unserem Prüfangebot passen. Wenn ein anderer Prüfrahmen sinnvoller ist, benennen wir das.
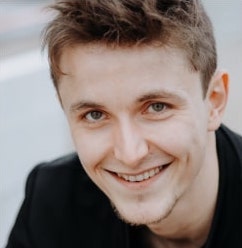
Tobias Gerstenberg, Head of Operations
Verantwortet bei Railslove u.a. Tech Due Diligence, Vibe-Code-Audits und (AI-)Engineering, mit Domänentiefe in Telco/RCS und Barrierefreiheit (BFSG). Baut nur, was er auch im Betrieb verantworten würde.
Zuletzt aktualisiert am 13.11.2026